Vulnerabilidades de Zammad: DIVD culpa a un agente de IA
Dos vulnerabilidades de Zammad dieron acceso root en segundos y DIVD culpa a un agente de IA. Qué versiones están expuestas y qué hacer si administras una.
Basado en fuentes. Escrito a partir de los documentos, reportes y reseñas enlazados en el texto. The Ruling Desk no probó nada de esto en persona. Cómo trabajamos
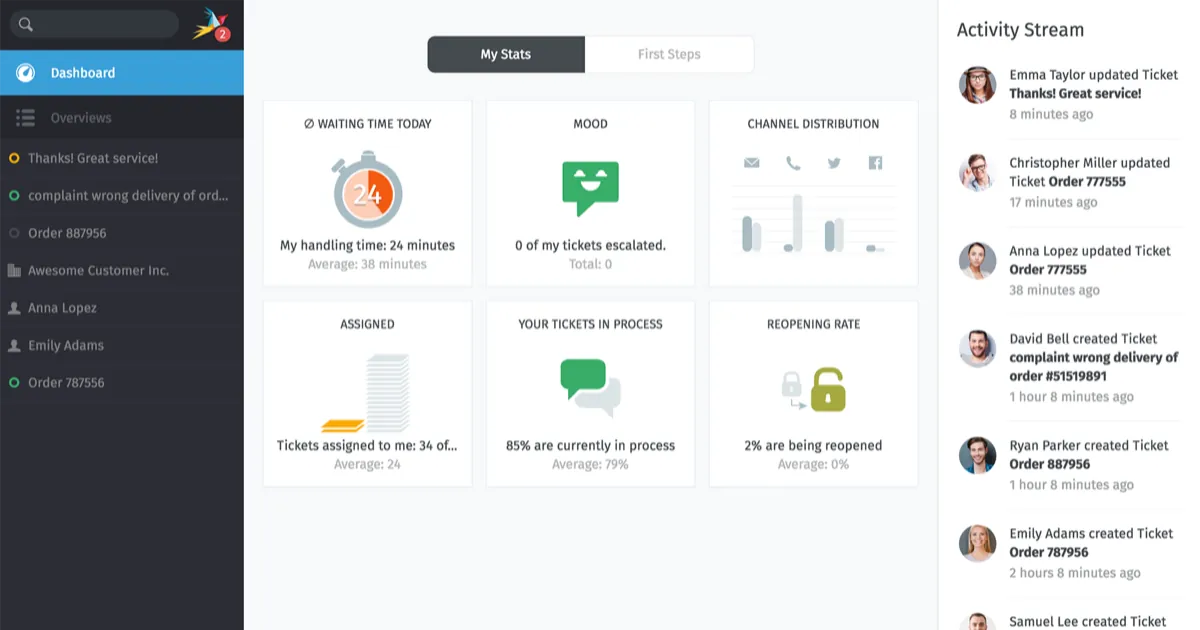
El hackeo a DIVD empezó el 21 de septiembre de 2026, cuando un atacante encadenó dos vulnerabilidades de Zammad desconocidas hasta entonces, el software de mesa de ayuda de código abierto, para entrar al Instituto Neerlandés para la Divulgación de Vulnerabilidades (DIVD). DIVD, una organización sin fines de lucro de voluntarios que avisa a las organizaciones sobre sistemas vulnerables, dice que el patrón del ataque apunta a un agente de IA autónomo y no a una persona frente al teclado. Aquí está lo que DIVD ha publicado, por qué llegó a esa conclusión, qué versiones de Zammad están expuestas y qué hacer si administras una.
Puntos clave
- Dos días cero, encadenados: CVE-2026-102489 permite secuestrar sesiones y ejecutar código como el usuario de Zammad en las versiones 6.3.0 a 6.5.4, y CVE-2026-102490 lleva a ese usuario a root. DIVD califica la cadena con 9.4 de 10.
- El agente de IA es la evaluación de DIVD: DIVD dice que el modus operandi del ataque indica un ataque con IA agéntica. No ha nombrado un modelo ni a un operador, y ninguna parte externa lo había confirmado al 1 de octubre de 2026.
- La falla de root aún no tiene parche: el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC) dice que hay una corrección para la primera falla, pero no para la segunda. El consejo de DIVD es actualizar a Zammad 7 o desconectar la instancia.
- Se robaron datos: DIVD confirma que se exfiltraron las direcciones de correo de DIVD de sus voluntarios, y posiblemente sus datos de contacto. Quien haya escrito a su equipo CSIRT debe asumir que los atacantes podrían tener esos mensajes.
- Primero guarda tus registros: el NCSC pide a los administradores copiar los registros de la aplicación y de la red antes de actualizar, y DIVD ofrece un script que revisa los registros de Zammad en busca de señales de compromiso.
Qué pasó en el hackeo a DIVD por las vulnerabilidades de Zammad
El expediente del incidente de DIVD detalla la cronología. El primer acceso malicioso ocurrió el lunes 21 de septiembre. DIVD detectó la actividad el 22 de septiembre, bloqueó el acceso a todos los sistemas de su centro de datos y abrió una investigación forense con la firma de seguridad Merlon Security.
El 24 de septiembre lo hizo público con una entrada de blog titulada "It was a matter of when, not if" ("Era cuestión de cuándo, no de si"), en la que admitió que, tras casi siete años, "somos los hackers a los que hackearon". Ese mismo día reportó las fallas a Zammad e informó a la autoridad neerlandesa de protección de datos y al NCSC. Publicó los dos CVE el 29 de septiembre.
Los días cero de Zammad abrieron el propio sistema de tickets de DIVD. Su resumen de la investigación sobre los datos, actualizado el 1 de octubre, dice que los atacantes entraron por la instancia de Zammad que usa su equipo CSIRT, que guarda cada correo enviado al buzón del CSIRT y cada respuesta. DIVD también reporta señales de compromiso en sus herramientas de proyectos Jira y Confluence y en sus sistemas de soporte de TI, mientras que su contabilidad y su cuenta bancaria, que lleva un tercero, no muestran ninguna hasta ahora.
Por qué DIVD cree que lo hizo un agente de IA
La primera declaración de DIVD ya lo llamaba "un ataque que no habíamos visto antes" por su modus operandi impulsado por IA. Sus declaraciones posteriores, publicadas en LinkedIn y recogidas por BleepingComputer y Help Net Security, dan tres razones:
- Velocidad: DIVD dice que las dos fallas permitieron al atacante secuestrar sesiones, ejecutar código y subir del usuario de Zammad a root "en segundos".
- Desorden: DIVD describió el ataque como "ruidoso y muy, muy desordenado", con una lógica descuidada y errores propios, como contaminar su propio ataque de intermediario (man-in-the-middle) con rociado de contraseñas (probar contraseñas comunes en muchas cuentas).
- Un rastro escrito: el agente dejó explicaciones detalladas de sus decisiones, que según DIVD le ayudaron a reconstruir lo que pasó.
Son observaciones forenses de la propia víctima. DIVD no ha publicado los registros, no ha nombrado un modelo ni ha dicho quién lanzó el agente, así que la atribución a la IA sigue siendo su evaluación hasta que alguien más revise la evidencia.
Tampoco es la primera intrusión ejecutada por IA de la que hay registro, digan lo que digan algunos titulares, y DIVD no afirma que lo sea. En noviembre de 2025, Anthropic reportó una campaña de espionaje en la que un grupo que identificó como patrocinado por el Estado chino usó Claude Code para hacer del 80 al 90% del trabajo. Lo que distingue el caso de DIVD es que la víctima es una organización de seguridad que describe el ataque con detalle y en público. Para ver el panorama completo, lee nuestra explicación sobre los incidentes de seguridad de IA en OpenAI y Anthropic.
Qué versiones de Zammad están afectadas
| Falla | Qué hace | Afectadas, según DIVD | Corrección |
|---|---|---|---|
| CVE-2026-102489 | Secuestro de sesión que lleva a ejecución remota de código como el usuario zammad | 6.3.0 a 6.5.4 explotables; 7.0.0 a 7.1.3 tienen el error, pero DIVD dice que ahí no se puede explotar | Actualizar a Zammad 7 |
| CVE-2026-102490 | Permite al usuario local zammad escalar a root | Todas las versiones desde la 1.5.0, incluida la alfa más reciente | Ninguna al 1 de octubre de 2026 |
Por separado, DIVD califica la falla de ejecución remota de código con 8.7 y la falla de escalada de privilegios con 8.5 en la escala CVSS 4.0, y ambas con 9.4 cuando se encadenan. El segundo registro indica un rango de la 1.5.0 hasta la 7.1.0-alpha, pero describe el error como presente en todas las versiones, incluida la alfa más reciente. La alerta del NCSC del 30 de septiembre la trata como sin parche en todas las versiones comunes, así que asume que la tuya está afectada.
Zammad no había publicado un aviso para ninguno de los dos CVE en su página de seguridad de GitHub al 1 de octubre. El expediente de DIVD sobre las dos fallas dice que Zammad está trabajando en una corrección.
Qué deben hacer ahora los administradores de Zammad
- Revisa la versión de cada instancia. Si alguna usa de la 6.3.0 a la 6.5.4, está en el rango que DIVD vio explotado.
- Copia tus registros antes de tocar nada. El NCSC pide los registros de la aplicación y de la red, porque podrías necesitarlos después para saber si te atacaron durante el periodo de día cero.
- Ejecuta la revisión de DIVD. El expediente sobre Zammad enlaza un script que revisa los archivos de registro de Zammad en busca de los indicadores de compromiso de DIVD.
- Actualiza a Zammad 7 o desconecta la instancia. Es la recomendación de DIVD, y DIVD dice que la falla de ejecución remota de código no se puede explotar en la versión 7.
- Reduce la exposición hasta que llegue la corrección de root. El NCSC sugiere hablar con tu proveedor de TI sobre la falla sin parche. Nosotros agregaríamos que dejar Zammad accesible solo por VPN o por una red interna limita quién puede intentar la cadena.
- Desconfía de los correos que digan venir de DIVD. DIVD advierte que las direcciones filtradas aumentan el riesgo de que alguien se haga pasar por un voluntario de DIVD.
DIVD dice que desde el 26 de septiembre ha estado buscando instancias de Zammad expuestas y avisando a sus dueños. Si esta semana estás parchando otros sistemas, nuestra guía sobre el día cero de Cisco SD-WAN sigue el mismo orden: guardar registros, revisar y luego parchar.
Qué sigue
- Una corrección para la falla de root: Zammad no ha dado una fecha, y ni DIVD ni el NCSC mencionan una.
- El panorama completo de los datos: el resumen de datos de DIVD marca la mayoría de las categorías como todavía en investigación, y dice que actualizará esa página conforme sepa más.
- Evidencia para la afirmación sobre la IA: si DIVD publica los registros del agente, investigadores externos podrán poner a prueba su atribución. Los laboratorios ya miden qué tan bien escriben exploits los modelos, como muestra nuestra nota sobre las pruebas de exploits de GLM-5.3.
En resumen
El hackeo a DIVD por las vulnerabilidades de Zammad es una advertencia para todo administrador de Zammad, así que trátalo como urgente: guarda tus registros, ejecuta la revisión de DIVD, actualiza a la versión 7 o desconecta la instancia, y mantenla fuera del internet abierto hasta que Zammad corrija la falla de root. El agente de IA es la evaluación de DIVD a partir de su propio análisis forense, detallada pero sin confirmación independiente. Las vulnerabilidades son reales de cualquier forma.
Preguntas frecuentes
¿Qué es DIVD?
El Instituto Neerlandés para la Divulgación de Vulnerabilidades es una organización sin fines de lucro de los Países Bajos que funciona en gran parte con investigadores voluntarios. Busca sistemas vulnerables en internet, avisa a sus dueños y publica sus casos y CVE a través de su equipo CSIRT.
¿Zammad 7 está a salvo de estas fallas?
Solo en parte. DIVD dice que la falla de ejecución remota de código está presente de la 7.0.0 a la 7.1.3, pero ahí no se puede explotar, y por eso recomienda la versión 7. La falla de escalada a root, CVE-2026-102490, afecta a todas las versiones, incluida la alfa más reciente, y no tenía parche al 1 de octubre de 2026.
¿Fue el primer ciberataque ejecutado por un agente de IA?
No, y DIVD no dice que lo fuera. Anthropic reportó en noviembre de 2025 que un grupo patrocinado por un Estado usó Claude Code para ejecutar la mayor parte de una campaña de espionaje. El caso de DIVD destaca porque la víctima es una organización de seguridad que describe el ataque en público.
¿Cómo sé si hackearon mi servidor de Zammad?
DIVD publica con su expediente un script de revisión de registros que busca en los registros de Zammad los indicadores que encontró. Copia los registros de tu aplicación y de tu red antes de actualizar, como aconseja el NCSC, para que la evidencia sobreviva a la actualización.