Ataques FortiBleed: por qué actualizar tu FortiGate no basta
Los ataques FortiBleed siguen dejando a administradores fuera de sus VPN FortiGate. Por qué un firewall actualizado no basta y la lista del FBI, paso a paso.
Basado en fuentes. Escrito a partir de los documentos, reportes y reseñas enlazados en el texto. The Ruling Desk no probó nada de esto en persona. Cómo trabajamos
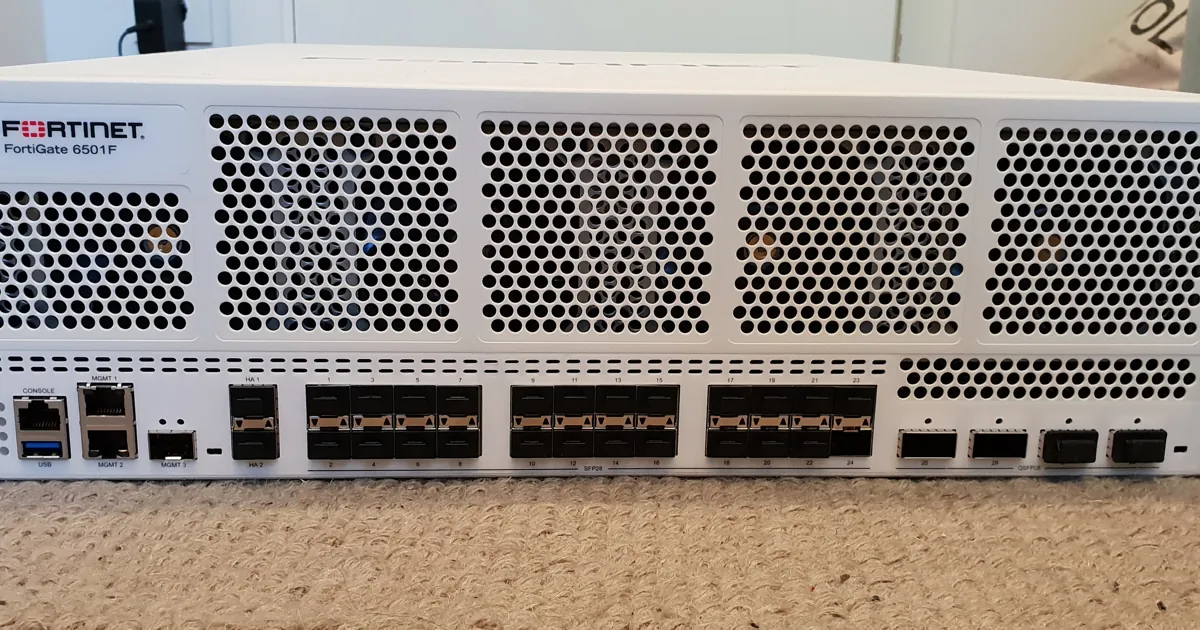
Los ataques FortiBleed siguen golpeando firewalls y gateways VPN FortiGate de Fortinet, y en algunos casos los atacantes dejan a los administradores legítimos fuera de sus propios equipos. Así lo dijeron el FBI y el Servicio Secreto de Estados Unidos en un aviso conjunto publicado el martes 6 de octubre de 2026, tres meses y medio después de que se filtraran las credenciales robadas que alimentan la campaña. Lo clave para quien administra un FortiGate: no es un fallo que se cierre con una actualización de firmware, así que un equipo al día puede seguir en manos de otra persona.
Puntos clave
- Sigue activa: el aviso del FBI y el Servicio Secreto dice que los atacantes siguen escaneando FortiGate expuestos con credenciales robadas antes, y cita el conteo de SOCRadar de más de 86,644 equipos comprometidos en 194 países.
- Bloqueo de administradores: después de entrar, los atacantes crean sus propias cuentas de administrador y, en algunos casos, borran las originales o les cambian la contraseña.
- No es una vulnerabilidad nueva: Fortinet dice que FortiBleed no es un fallo de su código; los atacantes entran con credenciales filtradas, reutilizadas y descifradas, así que un parche por sí solo no saca a nadie. Las agencias dicen que la recuperación necesita pasos "más allá de los parches y los cambios de contraseña habituales".
- Qué hacer: restringir el acceso de administración, cerrar todas las sesiones de administrador y de VPN, cambiar contraseñas, exigir MFA resistente al phishing, revisar cuentas, registros y claves de API, y pasar las contraseñas de administrador a PBKDF2.
- Vínculo con ransomware: el aviso dice que el acceso vendido mediante FortiBleed ya llegó a afiliados de los grupos de ransomware INC/Lynx y Payload.
Qué están haciendo ahora los ataques FortiBleed
El aviso describe una campaña que nunca se detuvo. Según el FBI y el Servicio Secreto, los atacantes siguen escaneando firewalls FortiGate y gateways SSL VPN expuestos a internet, los portales que usan los empleados para conectarse a la red de la oficina desde fuera, y entran con credenciales obtenidas antes. Su tabla de direcciones IP de los atacantes cubre actividad vista entre el 18 de junio y el 23 de julio de 2026.
Una vez dentro, se aseguran una forma de volver. Las agencias dicen que los intrusos crean cuentas de administración nuevas que no existían en el equipo, con nombres como fortiAdmin, forticloud-sync, support_fortinet e itadmin, y que pudieron usar SSH donde ese puerto estaba abierto. En algunos incidentes después borran las cuentas existentes o les cambian la contraseña, lo que deja a la organización sin poder entrar a su propio firewall mientras los atacantes avanzan dentro de la red.
Ese último paso es lo que hace que esto importe más allá del firewall. El aviso dice que quienes operan FortiBleed actúan como un intermediario de acceso inicial, un grupo que entra a las redes y vende ese acceso, y que entre los compradores hasta ahora hay afiliados de las operaciones de ransomware INC/Lynx y Payload. The Record informa que un estudio de SOCRadar de julio contó al menos 12 organizaciones vulneradas y cifradas con ransomware.
Qué es FortiBleed y de dónde salieron las credenciales
FortiBleed se hizo público en junio de 2026, cuando los atacantes dejaron expuesto su propio servidor. BleepingComputer informó el 18 de junio que el investigador Bob Diachenko lo encontró con nombres de usuario de VPN de Fortinet, correos electrónicos y contraseñas en texto plano, y que Hudson Rock contó 73,932 URL únicas de firewalls en 194 países. La alerta de CISA, publicada el mismo día, habló de unos 74,000 equipos. La cifra posterior de 86,644 viene de SOCRadar y es la que usa ahora el FBI.
El servidor también mostró cómo funcionaba la operación. Según el aviso, los atacantes:
- Escanearon internet en busca de portales SSL VPN de FortiGate expuestos.
- Probaron usuarios y contraseñas de filtraciones anteriores de Fortinet y de registros de infostealers (relleno de credenciales), además de contraseñas comunes en muchas cuentas (rociado de contraseñas).
- Extrajeron bases de datos de usuarios de FortiOS y tokens de sesión de los equipos a los que llegaron.
- Descifraron sin conexión los hashes de contraseñas robados en un clúster de GPU rentado con Hashcat y Hashtopolis.
- Descartaron honeypots, identificaron a cada víctima y ordenaron los objetivos por ingresos y estructura de red.
- Empaquetaron configuraciones de VPN funcionales y listas de objetivos para venderlas.
Por qué un FortiGate actualizado todavía puede estar comprometido
El propio análisis de Fortinet, publicado el 19 de junio, lo dice sin rodeos: FortiBleed "no es una nueva vulnerabilidad de Fortinet". La empresa cree que los atacantes reutilizaron credenciales de incidentes anteriores y usaron fuerza bruta contra equipos con contraseñas débiles y sin autenticación multifactor (MFA). En la nota de BleepingComputer de junio, el investigador Kevin Beaumont observó que muchos equipos afectados usaban versiones relativamente recientes de FortiOS.
Una actualización de firmware corrige código. No cambia una contraseña que el atacante ya conoce, no cierra una sesión de VPN que ya está abierta ni elimina una cuenta de administrador que el atacante creó. Ese es el hueco que señala el aviso.
El almacenamiento de contraseñas es la otra mitad. El aviso dice que la campaña aprovecha el "almacenamiento heredado de contraseñas con SHA-256", un hash rápido que un clúster de GPU puede descifrar a gran escala. La nota técnica de Fortinet sobre PBKDF2, un método de hash lento a propósito, explica tres trampas:
- PBKDF2 llega en FortiOS 7.2.11, 7.4.8 y 7.6.1. Las versiones anteriores guardan las contraseñas de administrador como SHA-256.
- Actualizar no convierte los hashes viejos por sí solo. El hash de cada administrador pasa a PBKDF2 solo cuando ese administrador inicia sesión con éxito, y las cuentas que nadie usa hay que restablecerlas a mano.
- Incluso después de la conversión, FortiOS guarda el hash SHA-256 anterior en un campo oculto
old-passwordhasta que activaslogin-lockout-upon-weaker-encryption(que en 7.2 y 7.4 se llamalogin-lockout-upon-downgrade).
Así que un equipo puede tener una versión actual y aun así guardar los hashes débiles que los atacantes descifran.
La lista para tu FortiGate, paso a paso
Estas son las mitigaciones del aviso del FBI y el Servicio Secreto, en el orden del propio aviso. La guía de Fortinet de junio incluye los mismos pasos básicos.
Paso 1: Saca la administración de internet
Limita quién puede llegar a la interfaz de administración. El aviso ordena las opciones: hosts de confianza (bien), una política local-in (mejor) o nada de administración desde internet (lo ideal).
Paso 2: Cierra todas las sesiones y cambia todas las contraseñas
Termina todas las sesiones activas de administración y de VPN, luego cambia todas las contraseñas de VPN y de administrador de Fortinet, sobre todo en los equipos expuestos a internet, y aplica una política de contraseñas robusta. Cerrar sesiones va primero porque una sesión abierta puede seguir funcionando después de que cambia su contraseña.
Paso 3: Exige MFA resistente al phishing
Activa MFA resistente al phishing, como las llaves de seguridad físicas, en todas las cuentas de acceso remoto y de administración, y asegúrate de que se aplique en cada gateway externo y cada interfaz de administración.
Paso 4: Compara la configuración con una copia confiable
Revisa usuarios y ajustes del firewall y de la VPN en busca de cambios no autorizados, idealmente contra una configuración guardada en la que confíes. Fíjate bien en las cuentas que no reconozcas, incluidos los nombres que enumera el aviso. Fortinet agrega forticloud, fortiuser, fortinet-support y fortinet-tech-support a la lista de nombres a vigilar.
Paso 5: Lee los registros
Revisa los registros del firewall, de la VPN, de autenticación y del controlador de dominio en busca de accesos inusuales, cuentas desconocidas, cambios de configuración y señales de movimiento lateral. El aviso enumera direcciones IP de los atacantes para buscar, pero advierte que las direcciones en la nube se reasignan, así que confirma una coincidencia con otra evidencia antes de bloquearla o actuar.
Paso 6: Pasa las contraseñas de administrador a PBKDF2
En FortiOS 7.2.11, 7.4.8, 7.6.1 o posterior, confirma que el hash de cada administrador ya se convirtió, restablece las cuentas que no, y elimina los hashes heredados. Fortinet advierte que, con el ajuste de bloqueo activado, volver a un firmware sin PBKDF2 deja fuera a los administradores.
Paso 7: Audita las claves de la API REST
Las claves de API permiten que scripts configuren, respalden y supervisen un FortiGate. El aviso pide eliminar cualquier clave que no puedas explicar y renovar las legítimas, para que una clave robada no se convierta en una puerta trasera.
Si ya te dejaron fuera o te comprometieron
Un bloqueo de administradores en un FortiGate significa que los atacantes ya están dentro, así que aplican los pasos de respuesta a incidentes del aviso: aislar los equipos afectados, rastrear registros y otra evidencia para medir el alcance de la intrusión, reportarla al IC3 del FBI, a tu oficina local del FBI o a tu oficina local del Servicio Secreto, y después sacar a los atacantes. Fortinet dice que hay que tratar un equipo sospechoso como comprometido, contactar a su soporte si la red interna puede estar afectada y tratar también como comprometida cualquier cuenta de Active Directory o LDAP vinculada. Nosotros agregaríamos algo: si un atacante borra tus cuentas de administrador, necesitarás otra forma de entrar al equipo, así que ten claro tu acceso por consola o tu ruta de recuperación fuera de banda antes de necesitarlo.
En resumen
Si tienes una VPN FortiGate o una interfaz de administración expuesta a internet, trata los ataques FortiBleed como un problema de credenciales, no de parches. El firmware actual es necesario, pero no saca a nadie. Cerrar sesiones, cambiar contraseñas, exigir MFA y auditar cuentas y claves de API son los pasos que piden el FBI y el Servicio Secreto. Si quieres ver una falla de Fortinet que sí corrige un parche, lee nuestra cobertura del día cero en FortiMail, y para otro ataque a la infraestructura en la que confían las organizaciones, el secuestro de registros ccTLD. Más de la semana en filtraciones: el aviso de la filtración de datos de ASOS.
Preguntas frecuentes
¿FortiBleed es una vulnerabilidad de Fortinet?
No según Fortinet, que lo llama una campaña de robo de credenciales y "no una nueva vulnerabilidad de Fortinet". Los atacantes entran con credenciales filtradas, reutilizadas o descifradas. Por eso actualizar el firmware por sí solo no saca a un atacante que ya tiene una contraseña que funciona o una cuenta propia.
¿Cómo sé si mi FortiGate fue afectado?
Busca cuentas de administrador o de VPN que no creaste, cambios de contraseña que no hiciste, inicios de sesión desde lugares inesperados y cambios de configuración. El aviso del FBI enumera nombres de cuentas y direcciones IP para revisar, y Fortinet dijo en junio que contactaría a los clientes que identificó como posiblemente comprometidos.
¿La MFA detiene a FortiBleed?
Elimina la principal vía de entrada, porque una contraseña robada no basta sin el segundo factor. Las agencias piden específicamente MFA resistente al phishing en todas las cuentas de acceso remoto y de administración. No deshace una intrusión que ya ocurrió, así que acompáñala con la revisión de cuentas y registros.
¿Qué versiones de FortiOS usan PBKDF2 para las contraseñas de administrador?
FortiOS 7.2.11, 7.4.8 y 7.6.1 y posteriores, según la guía técnica de Fortinet. Las contraseñas existentes se convierten la próxima vez que cada administrador inicia sesión, y las copias SHA-256 antiguas se quedan en la configuración hasta que activas el ajuste que las elimina.