Variante de Spectre v2 filtra el hash root de Linux: BTR
Branch Target Reuse, variante de Spectre v2 confirmada, sacó el hash root de Linux en 3 a 5 minutos en Intel. Quién está expuesto y qué kernels lo corrigen.
Basado en fuentes. Escrito a partir de los documentos, reportes y reseñas enlazados en el texto. The Ruling Desk no probó nada de esto en persona. Cómo trabajamos
Branch Target Reuse (BTR) es una nueva variante de Spectre v2 que engaña al procesador para que ejecute código que ya no existe, y sus investigadores la usaron para leer el hash de la contraseña root en una computadora Linux con Intel y todos los parches, en 3 a 5 minutos. El trabajo, publicado el 29 de septiembre de 2026 por el grupo VUsec de la Vrije Universiteit Amsterdam junto con la Scuola Superiore Sant'Anna, está confirmado por el kernel de Linux, que asignó dos CVE y ya distribuye correcciones. El atacante tiene que estar ejecutando código en tu equipo primero, así que es una amenaza local, no remota.
Puntos clave
- BTR está confirmado: los investigadores vieron el comportamiento de fondo del CPU en todos los chips que probaron, de Intel, AMD y Arm.
- El exploit completo solo funcionó en chips Intel de escritorio: el hash root se filtró en 3 minutos en promedio en un Core i9-14900K y en 5 minutos en un Core Ultra 9 285K.
- El atacante necesita código sin privilegios ya corriendo en el equipo Linux. Hoy no es un ataque que llegue solo con visitar una web.
- Linux lo corrigió como CVE-2026-64507 y CVE-2026-64508. Los kernels 6.1.183, 6.6.145, 6.12.97, 6.18.39, 7.1.4 y 7.2 traen la corrección.
Qué hace Branch Target Reuse
Los CPU modernos adivinan a dónde saltará un programa para adelantar trabajo. Guardan esas predicciones en un búfer de destinos de salto (branch target buffer). Spectre v2, revelado por primera vez en 2018, demostró que un atacante puede envenenar esas predicciones para que el CPU ejecute por un instante el código equivocado y deje rastros de datos secretos en su caché.
BTR encuentra una nueva forma de envenenarlas. Los compiladores just-in-time (JIT), los motores que convierten scripts y filtros en código máquina sobre la marcha, liberan código viejo y reutilizan la misma memoria para código nuevo. Según el estudio publicado, los CPU conservan las predicciones viejas aunque el código debajo ya haya cambiado. Los investigadores llaman al resultado una "ejecución especulativa después de liberar": el procesador salta por un instante a la mitad del código nuevo en la dirección vieja, que puede caer en bytes que plantó el atacante.
El objetivo en Linux es el BPF clásico (cBPF), el pequeño lenguaje de filtros detrás de seccomp y de los filtros de sockets, que usan programas como Docker y Chrome. A diferencia del eBPF, más potente, el cBPF sigue disponible por defecto para usuarios sin privilegios.
Qué CPU afecta la variante de Spectre v2
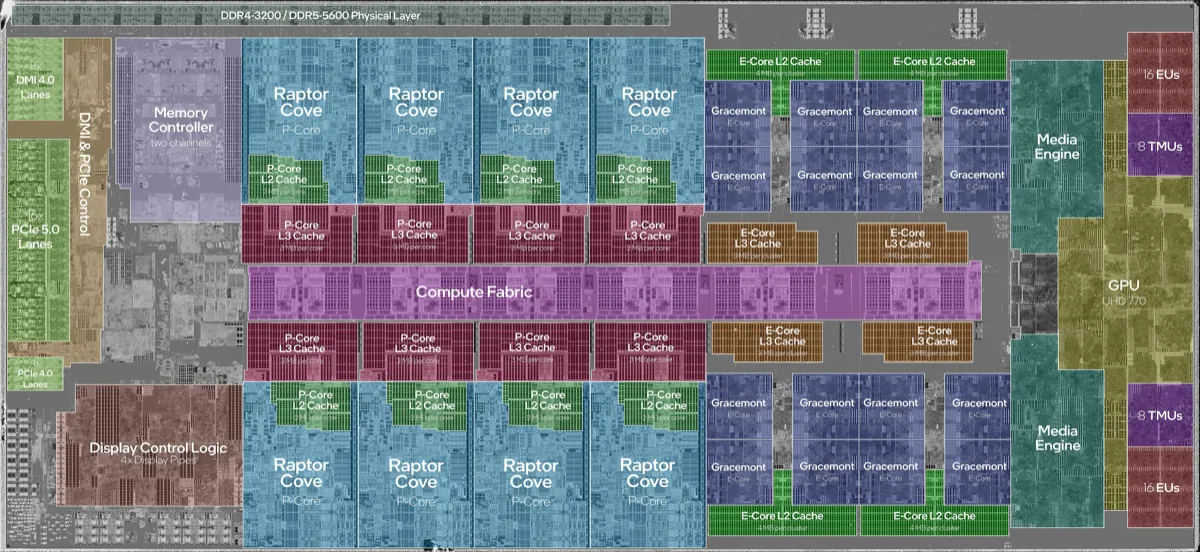
El estudio enumera cinco chips probados. El comportamiento de predicciones viejas apareció en todos; el exploit completo contra Linux solo se construyó y cronometró en los dos modelos de Intel.
| Chip | Diseño de núcleo | Lo que mostraron los investigadores |
|---|---|---|
| Intel Core i9-14900K | Raptor Cove | Hash root filtrado en unos 3 minutos |
| Intel Core Ultra 9 285K | Lion Cove | Hash root filtrado en unos 5 minutos |
| AMD Ryzen 9 7950X | Zen 4 | Las predicciones viejas sobreviven; sin exploit completo |
| Broadcom BCM2712 (Raspberry Pi 5) | Arm Cortex-A76 | Las predicciones viejas sobreviven; sin exploit completo |
| Google Tensor G3 | Arm Cortex-X3 | Las predicciones viejas sobreviven; sin exploit completo |
La filtración es lenta, unos 8 bytes por segundo, pero el equipo recorrió estructuras de datos del kernel para encontrar justo los bytes que buscaba. Activar el ajuste opcional bpf_jit_harden del kernel, que viene desactivado por defecto, no lo detuvo: un exploit modificado recuperó el hash en unos 5 minutos en los dos chips Intel. El video de demostración muestra el ataque recorriendo la lista de tareas cuando termina la preparación.
AMD le dijo a SecurityWeek que su guía actual para Spectre v2 cubre la técnica y que no es una vulnerabilidad nueva en sus productos. El estudio dice que Arm consideró que explotar BTR en sus núcleos no justificaba nuevas mitigaciones en el kernel.
Qué necesita primero un atacante
Aquí es donde la amenaza se reduce para la mayoría. Para usar el exploit en Linux, un atacante ya debe:
- ejecutar su propio código en tu equipo como usuario normal;
- poder instalar filtros cBPF, algo que una instalación estándar de Ubuntu permite;
- esperar a que un proceso con privilegios, como
su root, cargue el secreto en memoria.
No hay una puerta de entrada remota. Los investigadores también hicieron una prueba de concepto en SpiderMonkey, el motor de JavaScript de Firefox, con una estimación de decenas de bytes por segundo en Intel, pero dicen que un exploit completo en el navegador "requiere más trabajo". En GraalVM de Oracle, la propia actividad del motor borró las predicciones viejas antes de poder usarlas.
Por qué importa
El riesgo está en las máquinas compartidas: servidores multiusuario, ejecutores de compilación, hosts de CI y cualquier equipo que corra código de personas en las que no confías del todo. En una laptop de un solo usuario, un atacante que ya puede ejecutar código tiene opciones más fáciles que un canal lateral de 8 bytes por segundo. El estudio señala que el mismo método puede apuntar a la memoria de cualquier proceso, no solo a hashes de contraseñas.
Los fabricantes de hardware les dijeron a los investigadores que ya existen herramientas para frenarlo, como la Indirect Branch Prediction Barrier (IBPB), una instrucción que vacía las predicciones de salto del CPU, y que la corrección corresponde al software.
Qué actualizar en Linux
La corrección del kernel son dos parches publicados el 25 de julio de 2026. CVE-2026-64507 hace que los kernels x86 emitan un vaciado IBPB cuando se reutiliza memoria del JIT de BPF, siempre que las mitigaciones de Spectre v2 estén activas. CVE-2026-64508 agrega el mecanismo genérico que vacía las predicciones antes de reutilizar esa memoria. Ambos registros marcan como afectados los kernels desde la 5.18.
| Rama del kernel | Primera versión corregida |
|---|---|
| 6.1 LTS | 6.1.183 |
| 6.6 LTS | 6.6.145 |
| 6.12 LTS | 6.12.97 |
| 6.18 | 6.18.39 |
| 7.1 | 7.1.4 |
| Mainline | 7.2 |
Ejecuta uname -r para ver tu versión, luego instala la actualización de kernel más reciente de tu distribución y reinicia. Las distribuciones aplican correcciones a versiones anteriores, así que un kernel de distribución con un número más viejo puede ya tener el parche; revisa su aviso de seguridad. Nadie ha publicado un costo de rendimiento medido; los investigadores esperan que sea aceptable porque quitar código cBPF no es una ruta frecuente.
Fuera del kernel, Oracle aleatoriza la ubicación de la caché de código JIT en GraalVM. Mozilla prioriza el aislamiento de sitios en Firefox en lugar de un vaciado IBPB, según la publicación de divulgación en oss-security.
Qué sigue
El estudio se presentará en ACM CCS 2026 en La Haya, del 15 al 19 de noviembre, y el equipo ya publicó su código. Los investigadores dicen que ningún CPU actual mantiene su predictor de saltos sincronizado con el código reescrito, así que espera más parches de software en otros motores JIT en lugar de una corrección de microcódigo. Si administras parches para muchos equipos, revisa también el zero-day de Cisco SD-WAN y las versiones que lo corrigen, y sigue el resto en nuestra cobertura de software.
En resumen
Branch Target Reuse es una variante de Spectre v2 confirmada y real, y la demostración del hash root impresiona, pero necesita ejecución de código local y solo se completó en Intel. Si administras máquinas Linux compartidas, actualiza a un kernel corregido esta semana. Los demás pueden esperar la siguiente actualización normal del kernel.
Preguntas frecuentes
¿Se puede explotar Branch Target Reuse de forma remota?
No como se demostró. El exploit para Linux necesita un atacante que ya pueda ejecutar código sin privilegios en el equipo. Una versión para Firefox llegó a prueba de concepto en Intel, pero los investigadores no construyeron un exploit completo para el navegador.
¿Afecta a computadoras con AMD y Arm?
Los investigadores vieron que las predicciones viejas sobreviven en chips AMD Zen 4 y Arm Cortex-A76 y Cortex-X3, pero solo construyeron el exploit completo para Linux en Intel. AMD dice que su guía actual para Spectre v2 cubre la técnica, y Arm no vio necesidad de nuevas mitigaciones en el kernel.
¿Activar bpf_jit_harden me protege?
Sube la dificultad, pero no detuvo a los investigadores, que lo evadieron y aun así recuperaron el hash en unos 5 minutos. La actualización del kernel es la corrección.